Securitate
Plan de continuitate IT: ce faci când totul se oprește
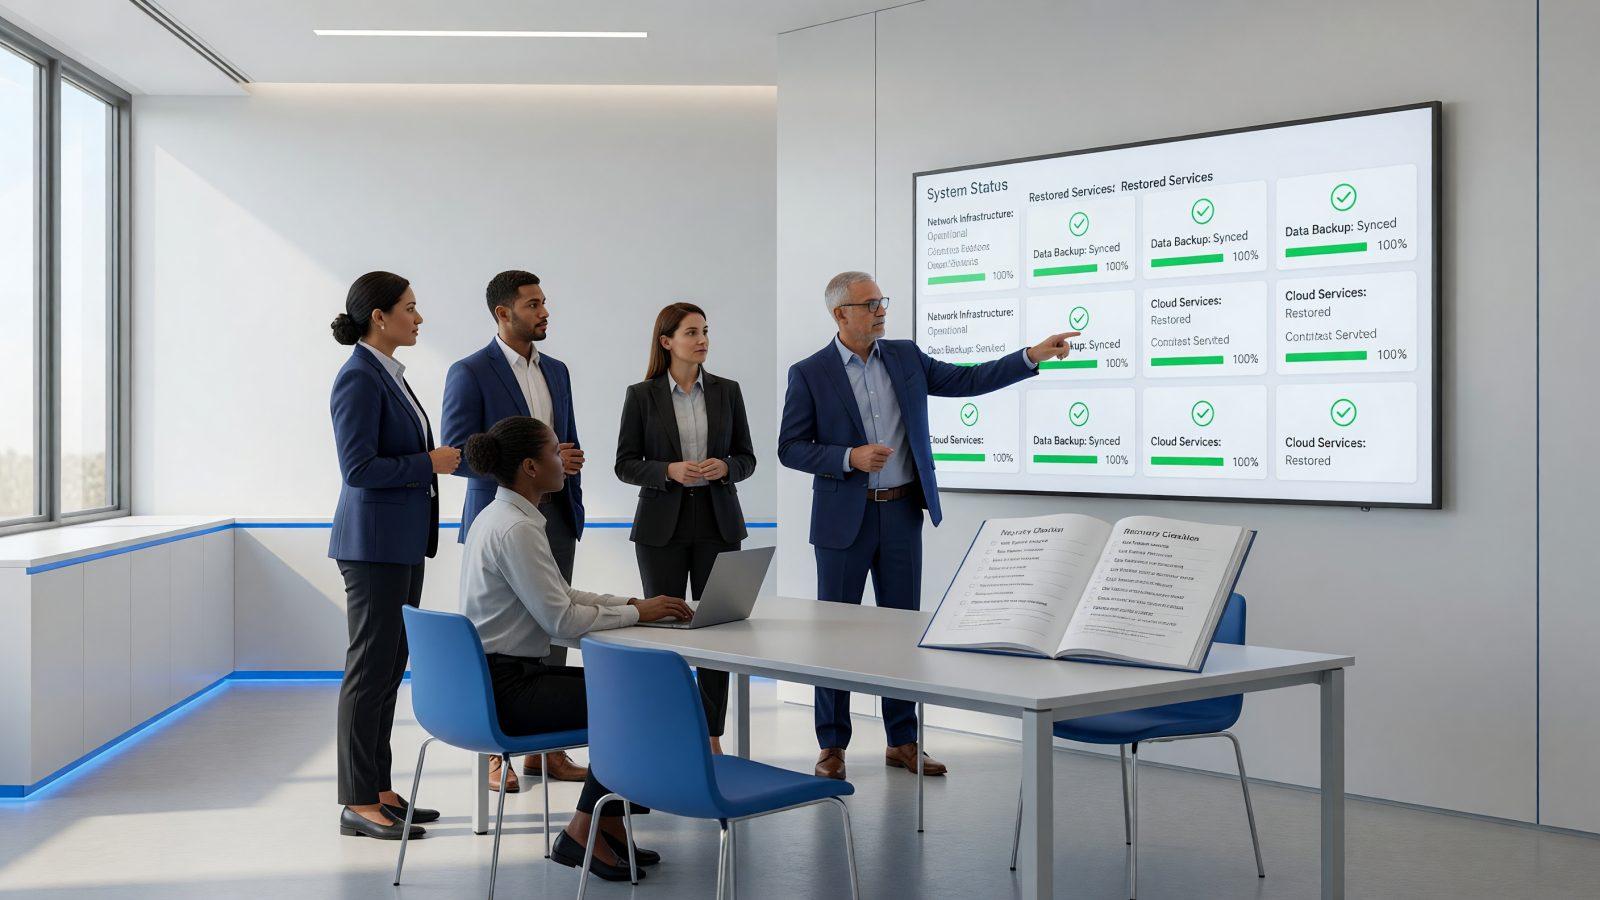
Serverul cade, un atac de ransomware blochează toate fișierele sau furnizorul de internet are o pană de câteva ore — toate sunt scenarii banale, dar puține firme au un plan scris pentru ele. Un plan de continuitate IT nu previne dezastrul, ci scurtează timpul până revii la normal: ce repornești primul, cine ia decizii și de unde iei parolele de urgență când sistemul principal e picat.
RTO și RPO, explicate simplu
RTO (Recovery Time Objective) este timpul maxim acceptabil în care un sistem trebuie repornit după o cădere — de exemplu, „serverul de facturare repornește în maximum 4 ore". RPO (Recovery Point Objective) este cât de mult din datele recente îți poți permite să pierzi — dacă faci backup o dată pe zi, RPO-ul tău este de 24 de ore, adică poți pierde o zi de lucru. Cele două cifre, stabilite dinainte pentru fiecare sistem important, sunt scheletul oricărui plan de continuitate. De exemplu, pentru serverul de fișiere interne, un RTO de o zi întreagă poate fi acceptabil, în timp ce pentru sistemul de facturare online un RTO de câteva ore este obligatoriu.
Scenarii realiste, nu doar teoretice
Un plan bun pornește de la scenarii concrete, nu de la o listă generică:
- Server picat — o defecțiune hardware oprește accesul la fișiere și aplicații, uneori pentru câteva ore, alteori pentru câteva zile, în funcție de disponibilitatea pieselor de schimb.
- Ransomware — datele sunt criptate și se cer bani pentru decriptare, iar plata nu garantează recuperarea lor.
- Incendiu sau inundație — echipamentele fizice devin inutilizabile, indiferent cât de bine erau întreținute.
- Furnizorul de internet cade — biroul rămâne fără conexiune ore întregi, iar activitățile care depind de cloud se opresc.
- Angajatul-cheie e indisponibil — singura persoană care știe parola de admin e în concediu medical sau a plecat din firmă.
Aceste situații nu sunt ipotetice — apar la firme mici la fel de des ca la cele mari, doar că impactul relativ e mai mare: o firmă cu 12 angajați simte o zi de întrerupere mult mai puternic decât o corporație cu departamente redundante. Pentru fiecare, planul trebuie să răspundă la o singură întrebare: ce facem în primele 30 de minute?
Ordinea de repornire a sistemelor
Nu toate sistemele repornesc simultan — și nici nu trebuie. O firmă de comerț, de exemplu, repornește întâi sistemul de facturare și conexiunea la internet, apoi serverul de fișiere, și abia la final aplicațiile secundare. Ordinea se stabilește dinainte, în funcție de ce oprește efectiv activitatea și ce poate aștepta câteva ore fără pagube. Documentezi ordinea o singură dată, într-un document simplu, accesibil și persoanelor care nu sunt din IT, ca oricine implicat în criză să știe ce urmează, nu doar administratorul de sistem.
Unde ții lista de contacte și parolele de urgență
Într-o cădere reală, parolele din managerul de parole instalat pe serverul picat nu ajută la nimic. Planul de continuitate are nevoie de o copie offline, într-un loc fizic sigur (sau un cont separat, accesibil independent de infrastructura principală), cu: contactul furnizorului IT, contactul furnizorului de internet, contul de administrator al serverului și persoana responsabilă de decizii în lipsa managerului. Fără acest document, primele ore ale unei crize se duc pe căutat cine știe o parolă. Ideal, această listă se actualizează de fiecare dată când se schimbă un furnizor sau o parolă critică, nu o dată la trei ani, când nimeni nu mai știe dacă informația e validă.
De ce planul netestat nu e plan
Un plan scris și pus într-un sertar e o listă de intenții, nu un plan funcțional. Multe firme descoperă abia în timpul unei crize reale că backup-ul nu se restaurează corect sau că o parolă notată e veche. Un exercițiu anual de restaurare — reconstruiești un sistem dintr-o copie de backup, cronometrat, într-un mediu de test — arată exact unde planul are lacune, înainte să conteze cu adevărat. Exercițiul nu trebuie să fie complicat: alegi un sistem important, restaurezi o copie de backup într-un mediu separat, măsori cât a durat și compari rezultatul cu RTO-ul stabilit.
Cum începi
Pornești de la un audit de securitate care arată punctele slabe reale ale infrastructurii tale. Continui cu backup și disaster recovery, componenta tehnică a planului, și cu monitorizare continuă, ca să afli despre o problemă înainte să o afle clienții tăi. Contactează-ne pentru a construi planul împreună.