Securitate
Firewall și segmentarea rețelei: prima linie de apărare
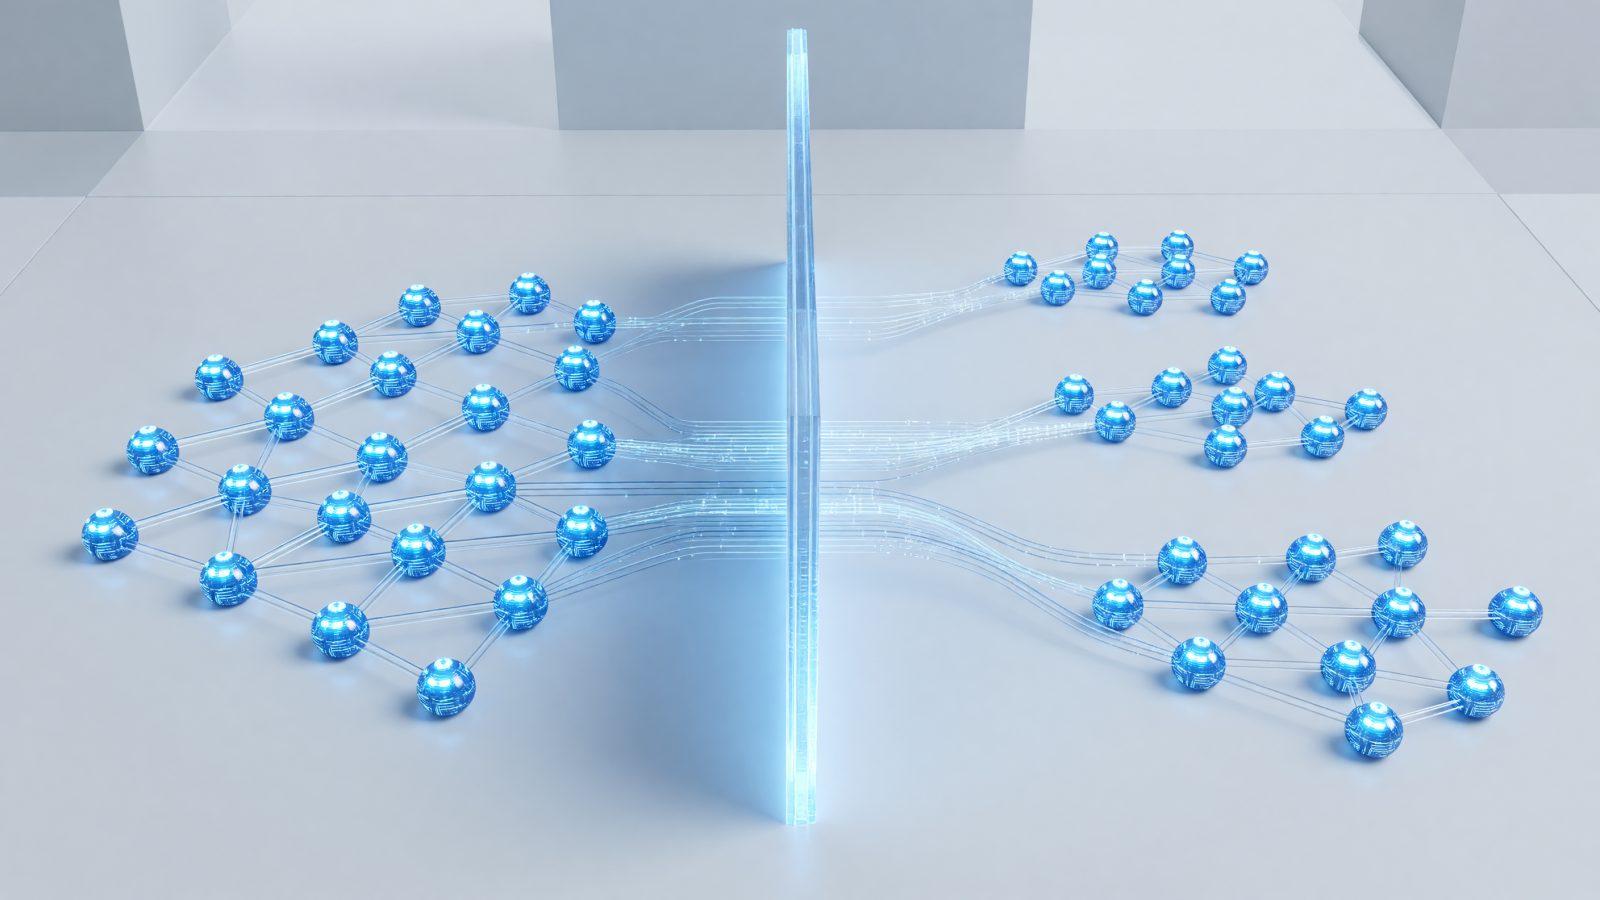
Routerul primit gratuit de la furnizorul de internet nu a fost construit să apere o firmă — a fost construit să ofere conexiune la un preț minim. Un firewall de firmă, combinat cu o rețea segmentată corect pe VLAN-uri, este prima barieră reală între internet și calculatoarele, serverele și camerele tale de firmă. Fără ea, o singură stație infectată poate ajunge, în câteva minute, la tot ce ai în rețea. Această arhitectură contează separat de protecția antivirus sau de backup — e vorba de ce se întâmplă înainte ca o problemă să apuce să se răspândească.
Firewall de firmă vs. routerul de la furnizorul de internet
Routerul de bază face NAT și atât — lasă tot traficul de ieșire să treacă necontrolat și oferă reguli minime de intrare. Un firewall de firmă inspectează traficul în ambele direcții, aplică reguli separate pe fiecare zonă a rețelei și poate bloca activ o conexiune suspectă, nu doar o pasă mai departe. Diferența se vede mai ales când ceva merge prost: un router de bază nu-ți spune ce s-a întâmplat, un firewall de firmă ține jurnal. Pentru o firmă cu 15-20 de calculatoare și câteva servere, costul unui firewall dedicat e de regulă mult sub costul unei ore de întrerupere cauzate de un incident nedetectat.
Reguli de intrare și de ieșire
Multe firme se gândesc doar la reguli de intrare — ce poate ajunge din internet spre rețeaua internă. La fel de importante sunt regulile de ieșire: ce poate o stație din interior să contacteze în afară. Un calculator infectat comunică de regulă cu un server de comandă undeva pe internet — dacă regulile de ieșire sunt stricte, acea comunicare e blocată chiar dacă infecția a intrat deja. În practică, multe firme configurează reguli de intrare stricte, dar lasă ieșirea complet liberă, ceea ce anulează o mare parte din protecție.
De ce contează segmentarea pe VLAN-uri
Segmentarea împarte o rețea fizică într-un set de rețele logice separate, care nu comunică liber între ele decât prin reguli explicite pe firewall. Într-o firmă obișnuită, are sens să separi cel puțin:
- Rețeaua de birou — calculatoarele angajaților, cu acces la aplicațiile de lucru.
- Rețeaua de invitați — wireless-ul pentru vizitatori, fără acces la resursele interne.
- Rețeaua camerelor video — echipamente de supraveghere, izolate de restul, pentru că sunt frecvent ținta atacurilor automate.
- Rețeaua echipamentelor de producție — utilaje sau sisteme industriale conectate, care rar primesc actualizări de securitate.
Fiecare zonă vorbește doar cu ce are strict nevoie — camerele video, de exemplu, nu au niciun motiv real să acceseze internetul sau folderele contabilității.
Exemplu — cum se propagă o infecție într-o rețea plată
Într-o rețea „plată", fără segmentare, toate echipamentele văd toate celelalte. Un laptop infectat printr-un email de phishing scanează automat rețeaua locală, găsește o stație vulnerabilă, apoi un server, apoi camerele de supraveghere conectate la aceeași rețea — totul în câteva ore, fără intervenție umană. Cu segmentare, aceeași infecție rămâne blocată în zona de birou: firewall-ul nu lasă traficul să treacă spre camere sau spre echipamentele de producție decât dacă e explicit permis. Diferența dintre o oră de întrerupere pe un singur departament și o oprire totală a firmei stă exact în această separare.
Ce loghezi și cine se uită la loguri
Un firewall de firmă generează loguri de conexiuni blocate, de reguli declanșate și de trafic neobișnuit. Problema reală la firmele mici nu e lipsa logurilor, ci faptul că nimeni nu se uită la ele — se acumulează necitite până la un incident. Are sens fie ca un om intern să verifice periodic alertele importante, fie ca un furnizor IT extern să facă monitorizare continuă și să anunțe activ când apare ceva neobișnuit, nu doar să păstreze logurile „pentru orice eventualitate". Un răspuns în câteva ore la o alertă reală face diferența dintre un incident minor și o pagubă serioasă.
Semne că rețeaua ta are nevoie de o arhitectură mai bună
- Toate echipamentele — de la laptopuri la camere video — sunt în aceeași rețea, fără nicio separare;
- Rețeaua de invitați folosește același SSID sau aceeași plajă de adrese ca rețeaua internă;
- Nimeni nu știe exact ce reguli sunt active pe firewall sau cine le-a configurat;
- Firma a crescut de la câțiva la câteva zeci de angajați, dar rețeaua nu s-a schimbat de la început.
Cum începi
O evaluare a arhitecturii actuale pornește de la un serviciu de firewall configurat corect, urmat de segmentare VLAN pe zonele critice și, pentru accesul de la distanță, un VPN securizat. Contactează-ne pentru o evaluare a rețelei tale actuale.