Securitate
VPN pentru firme: acces securizat la resurse de oriunde
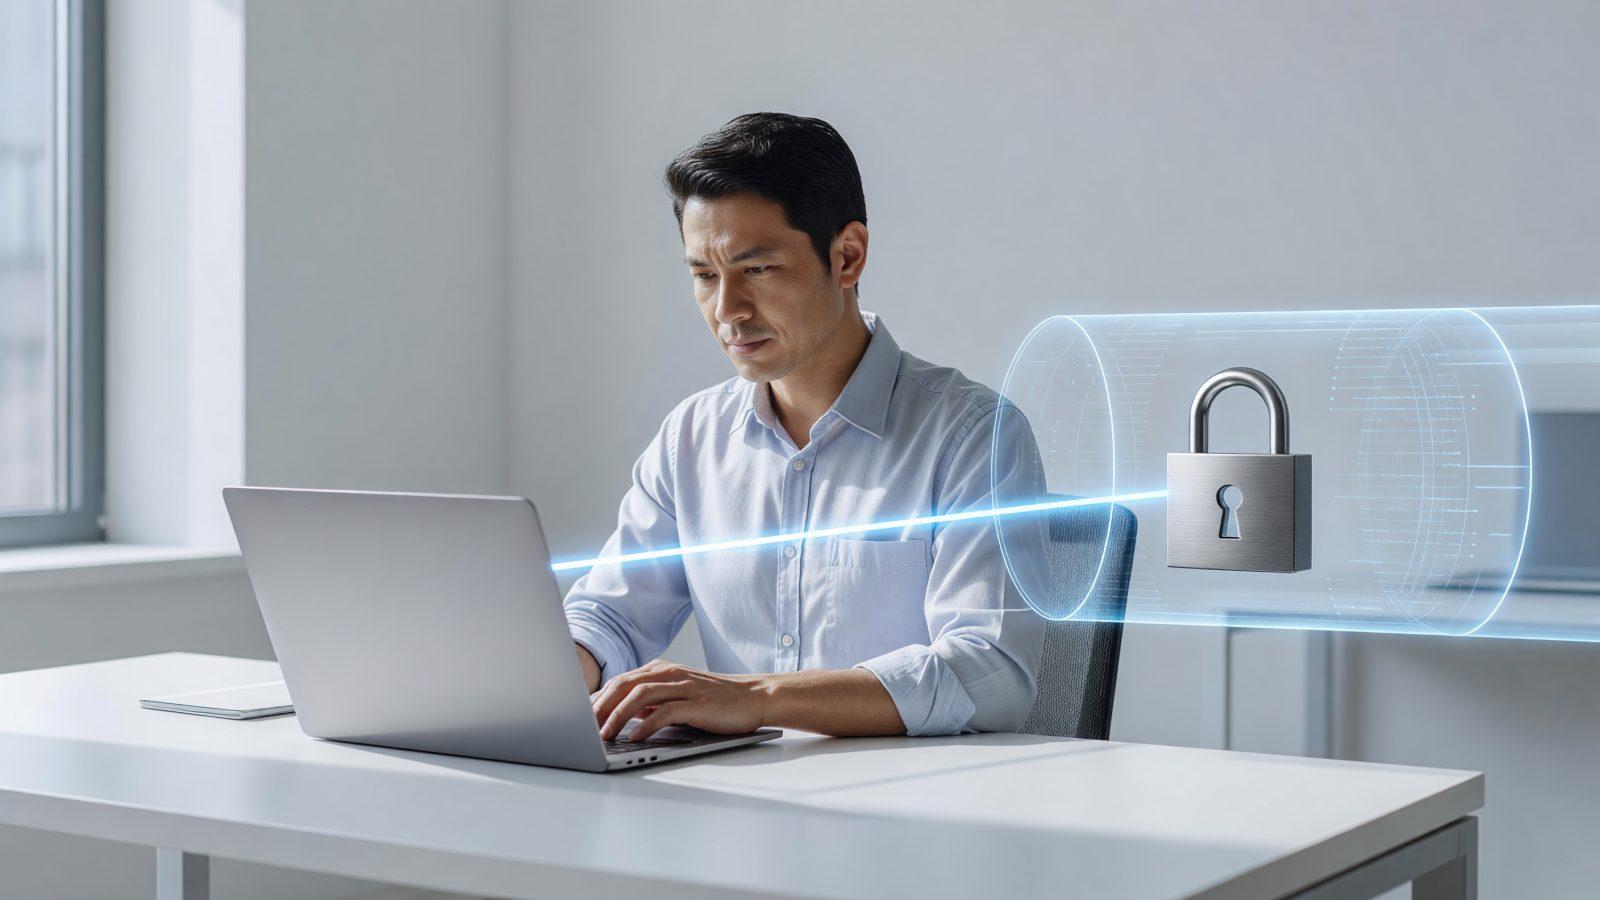
Un VPN de firmă creează un tunel criptat între calculatorul unui angajat și rețeaua companiei, ca și cum acesta ar sta fizic la birou, indiferent de unde se conectează. E util pentru acces la fișiere interne, aplicații de contabilitate sau servere care nu sunt publicate direct pe internet. Configurat corect, cu autentificare în doi pași și acces limitat pe zone de rețea, e una dintre cele mai eficiente măsuri de securitate pentru munca la distanță.
La ce folosește de fapt un VPN de firmă
Rolul unui VPN de business este simplu: să permită accesul de la distanță la resurse care, din motive de securitate, nu sunt expuse public pe internet — un server de fișiere, o aplicație de gestiune, o bază de date. Fără VPN, singura variantă ar fi să publici aceste resurse direct pe internet, ceea ce le expune oricui scanează rețeaua. Cu VPN, angajatul se conectează printr-un tunel criptat, iar resursa rămâne invizibilă din exterior.
Ce anume expui contează la fel de mult ca modul de conectare. Publici direct pe internet doar ce chiar trebuie să fie accesibil din exterior — de exemplu site-ul web sau un portal de clienți — și ții tot restul (servere de fișiere, aplicații interne, baze de date) accesibil doar prin tunelul VPN, niciodată direct pe internet, indiferent cât de convenabil ar părea pe termen scurt.
Diferența față de VPN-urile comerciale de consum
Un VPN comercial (cel folosit ca să schimbi locația IP sau să vezi conținut restricționat regional) rezolvă o problemă complet diferită: anonimizarea traficului către internet. Un VPN de firmă face exact opusul — te conectează într-o rețea privată, nu te ascunde de ea. Sunt confundate des, dar folosirea unui VPN comercial pentru acces la resursele firmei nu oferă niciun control asupra cine se conectează, la ce are acces sau cât timp rămâne activă sesiunea.
Site-to-site vs. client-to-site
- Site-to-site — leagă permanent două rețele, de exemplu sediul central și o filială, ca și cum ar fi aceeași rețea locală. Nu implică o conectare manuală, tunelul e mereu activ.
- Client-to-site — un angajat individual se conectează de pe laptop sau telefon, de acasă sau din deplasare, printr-o aplicație de VPN. Se activează și dezactivează la nevoie.
O firmă cu o singură locație și angajați care lucrează de acasă are nevoie mai ales de VPN client-to-site. O firmă cu mai multe sedii sau depozite are nevoie și de conexiuni site-to-site între ele.
De ce VPN-ul singur nu e suficient
Un VPN fără autentificare în doi pași (2FA) înseamnă că oricine află o parolă — furată, ghicită sau reutilizată de pe alt site — poate intra direct în rețeaua firmei. 2FA adaugă un al doilea pas de verificare, de obicei un cod pe telefon, care oprește exact acest scenariu, chiar dacă parola a fost compromisă.
La fel de important este ce se întâmplă după conectare. Un VPN configurat greșit dă acces la toată rețeaua, ca și cum angajatul ar sta la orice birou din companie. Segmentarea (VLAN-uri separate pentru contabilitate, producție, oaspeți) limitează accesul doar la resursele necesare rolului respectiv. Un angajat din marketing nu are niciun motiv să ajungă la serverul de salarii, chiar dacă e conectat prin VPN.
Greșeli frecvente de care să te ferești
- Cont comun pentru mai mulți angajați — face imposibil de știut cine s-a conectat și când, într-un audit sau incident.
- Acces total în rețea după conectare — fără segmentare, o singură parolă compromisă pune în pericol toată infrastructura.
- Conturi rămase active după plecarea angajatului — dacă procesul de offboarding nu include dezactivarea imediată a accesului VPN, un fost angajat păstrează o poartă deschisă luni de zile.
Alternative moderne: acces pe aplicație, nu pe toată rețeaua
Modelele mai noi de acces la distanță (de tip zero-trust sau acces pe aplicație) nu mai deschid un tunel către întreaga rețea, ci dau acces punctual, aplicație cu aplicație, verificat la fiecare cerere. Sunt mai complexe de implementat decât un VPN clasic, dar reduc drastic ce se expune dacă un cont e compromis. Pentru multe firme mici, un VPN bine configurat, cu 2FA și segmentare, rămâne însă soluția potrivită ca raport cost-securitate.
Diferența practică apare mai ales la firmele cu mulți colaboratori externi sau angajați care lucrează exclusiv de pe telefon — acolo, accesul punctual pe aplicație reduce suprafața de atac fără să complice munca zilnică. Pentru o firmă cu un singur birou și o echipă stabilă, migrarea la un asemenea model rareori se justifică imediat.
Cum începi
Configurarea corectă a unui VPN pentru firmă pleacă de la o segmentare VLAN a rețelei și de la un audit de securitate care arată exact ce resurse trebuie protejate. Contactează-ne pentru o configurare adaptată dimensiunii firmei tale.